Eurobarometr: tylko około połowa organizacji wprowadziła kluczowe środki cyberbezpieczeństwa
Według badania Eurobarometru kluczowe środki cyberbezpieczeństwa ma wdrożone tylko mniej więcej co druga organizacja. Tymczasem z podejrzanymi e-mailami, wiadomościami lub linkami zetknęło się w pracy trzech na czterech pracowników w UE.
Komisja Europejska opublikowała wyniki badania Flash Eurobarometr 576 „Cyberbezpieczeństwo w miejscu pracy: świadomość i gotowość wśród pracowników” 30 września 2026 r. Zbiegło się to z początkiem Europejskiego Miesiąca Cyberbezpieczeństwa. Ankietę online przeprowadzono od 27 kwietnia do 8 maja 2026 r. Wzięło w niej udział 25 747 obywateli UE ze wszystkich 27 państw członkowskich. Pytania o incydenty obejmowały sześć miesięcy przed badaniem.
Środki cyberbezpieczeństwa ma mniej więcej połowa organizacji
Większość ankietowanych uważa, że ich organizacja skutecznie chroni się przed cyberatakami. Dane o konkretnych zabezpieczeniach wypadają jednak słabiej. Kluczowe środki cyberbezpieczeństwa wdrożyła około połowa organizacji, a jedna czwarta dopiero to planuje. Tylko 18 proc. respondentów stwierdziło, że – o ile wiedzą – w ich organizacji nie było żadnego cyberincydentu.
Phishing najczęstszym zagrożeniem w miejscu pracy
Najczęściej zgłaszanym cyberzagrożeniem był phishing. Fałszywe wiadomości lub strony internetowe, które miały posłużyć do kradzieży danych albo nieautoryzowanego dostępu, wskazało 39 proc. pracowników. Badani mówili też o próbach kradzieży danych osobowych (18 proc.) i haseł (16 proc.), atakach złośliwego oprogramowania (17 proc.) oraz oszustwach generowanych przez sztuczną inteligencję (15 proc.).
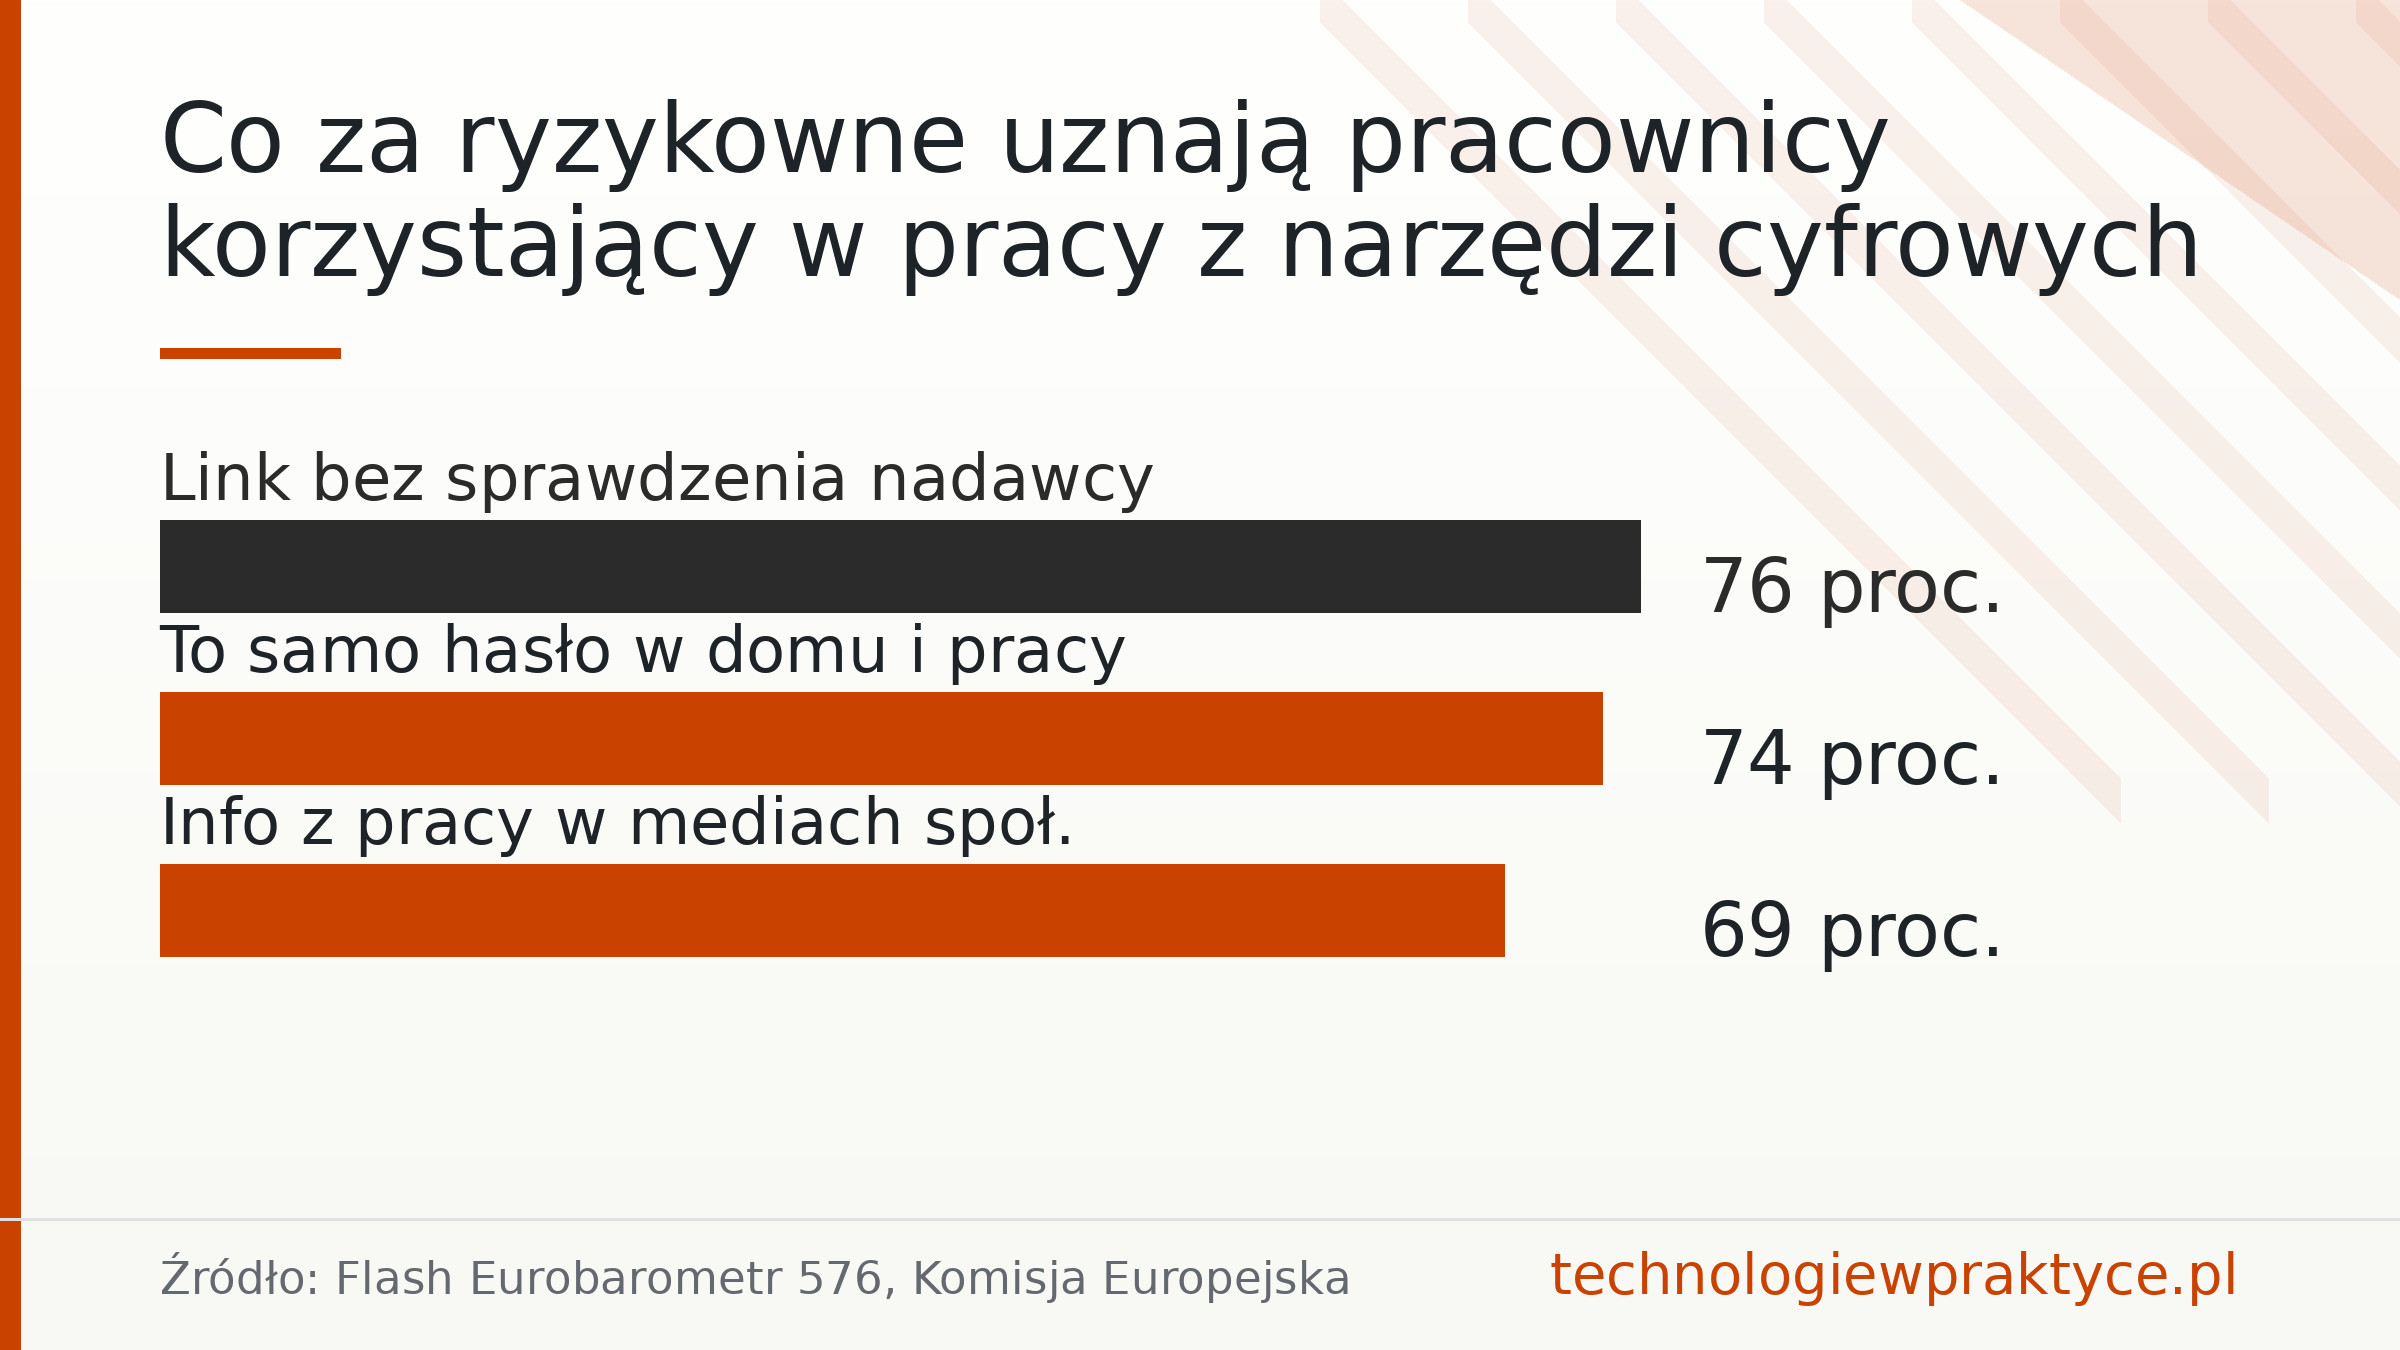
Potencjalne skutki cyberataków za poważne uznało 83 proc. respondentów. Codzienna ochrona wygląda gorzej. Komputer przy odejściu od stanowiska zawsze blokuje tylko 50 proc. badanych. Nadawcę przed otwarciem linku sprawdza około 54 proc.
Szkolenia rzadsze w mniejszych organizacjach
W poprzednim roku szkolenie z cyberbezpieczeństwa przeszło 60 proc. pracowników. W mniejszych organizacjach udział w szkoleniach gwałtownie jednak spada. Świadomość ryzyka i podstawowe nawyki cyberhigieny wyraźnie rosną z wiekiem. Komisja wskazuje więc potrzebę szkoleń skierowanych zwłaszcza do pracowników w wieku 15–24 lata.
NIS 2, akt o cyberodporności i akt o AI w tle
Komisja zestawia wyniki z unijnymi przepisami, które obejmują sektory krytyczne, produkty skomunikowane i usługi cyfrowe. Dyrektywa NIS 2 nakłada wiążące obowiązki w zakresie cyberbezpieczeństwa na wszystkie sektory krytyczne i ważne. Akt o cyberodporności obejmuje wymogami bezpieczeństwa także skomunikowane produkty i oprogramowanie. Unijne przepisy o sztucznej inteligencji regulują bezpieczeństwo i przejrzystość systemów AI, również tych, które mogą służyć do tworzenia cyberzagrożeń. Proponowany przegląd aktu o cyberbezpieczeństwie ma m.in. uprościć certyfikację produktów i lepiej zabezpieczyć łańcuchy dostaw technologii informacyjno-komunikacyjnych w UE.
„Zrozumienie ryzyka to nie to samo, co bycie na nie przygotowanym” – oceniła Henna Virkkunen, wiceprzewodnicząca wykonawcza Komisji Europejskiej do spraw suwerenności technologicznej, bezpieczeństwa i demokracji. Według niej początek Europejskiego Miesiąca Cyberbezpieczeństwa przypomina każdemu pracodawcy i każdej organizacji, że „musimy przejść od świadomości do działania”.
Źródło: Komisja Europejska, komunikat prasowy IP/26/2020
Fot. jonathanschoeps / Freepik
Czytaj dalej
-
Bezpieczeństwo
Polska rozwija kompetencje budowy wyrzutni w ramach Programu Badań Kosmicznych
Sieć Badawcza Łukasiewicza ogłosiła Program Badań Kosmicznych, który ma zwiększyć niezależność Polski w dostępie do technologii wynoszenia satelitów na orbitę. Inicjatywa obejmuje kilkadziesiąt projektów do 2035 roku dotyczących technologii wynoszenia satelitów na…
-
AI w firmie
Rada UE upraszcza zasady ochrony danych i raportowania incydentów cyberbezpieczeństwa
Rada Unii Europejskiej przyjęła stanowisko dotyczące uproszczenia przepisów o ochronie danych osobowych, prywatności oraz raportowaniu incydentów cyberbezpieczeństwa. Propozycja Komisji zakłada redukcję obciążeń administracyjnych dla przedsiębiorstw przy jednoczesnym zachowaniu wysokich standardów ochrony prywatności…
-
AI w firmie
Polska sztuczna inteligencja jako rozwiązanie problemu shadow AI
Warszawska firma allclouds.pl oferuje ekosystem SAIE, który umożliwia wdrażanie lokalnych modeli językowych w podmiotach krytycznej infrastruktury. Systemy firmowe działające wewnątrz infrastruktury klienta pomagają rozwiązać problemy z bezpieczeństwem i możliwym wyciekiem danych, zastępując…